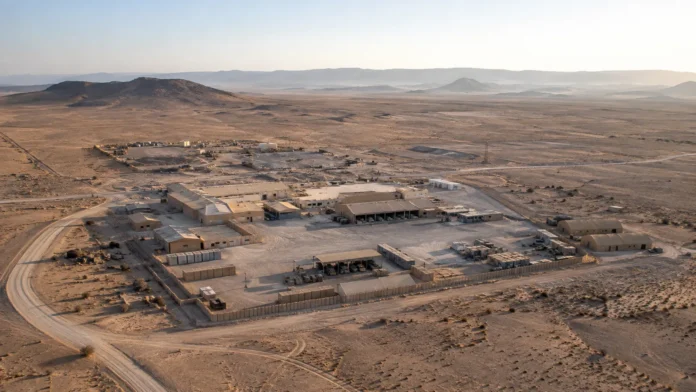
USA:s militär har spärrat annonsidentifierare på tjänstetelefoner och datorer efter rapporter om att kommersiell platsdata använts mot amerikansk personal i Mellanöstern. Uppgifter från vanliga appar kan avslöja var soldater befinner sig och hur de rör sig. Men spärrarna omfattar inte automatiskt privata telefoner, och de stoppar inte all spårning.
Den 4 september offentliggjorde senator Ron Wyden och kongressledamoten Pat Harrigan svar från flera delar av den amerikanska militären. De visar hur försvarsgrenarna försöker minska mängden information som kan hamna hos datamäklare, företag som samlar in, sammanställer och säljer uppgifter vidare.
Demokraten Wyden och republikanen Harrigan vill nu att försvarsdepartementets generalinspektör granskar om skyddet fungerar. En central fråga är varför platsdata från militär verksamhet fortfarande uppges finnas till försäljning när tjänsteenheterna ska vara skyddade.
För svenska och andra Nato-soldater är risktypen relevant av samma skäl: en vanlig mobil kan lämna information om verksamheten runt användaren, även när inget hemligt skrivs i ett meddelande eller sägs i ett samtal.
Centcom har fått flera hotrapporter
USA:s centralkommando, Centcom, har i ett offentliggjort skriftligt svar bekräftat flera hotrapporter om motståndares användning av kommersiell platsdata för att övervaka eller rikta in sig på amerikansk personal i insatsområdet.
Svaret lämnades enligt Wydens kansli den 14 april 2026 och offentliggjordes i maj. Höstens besked om annonsidentifierare följer alltså på en risk som kongressen redan har krävt åtgärder mot.
Centcoms svar namnger inte motståndarna och redovisar inga enskilda attacker, drabbade förband eller dödsfall som kan knytas till just dessa uppgifter. Det går därför inte att slå fast att Iran köpt datan eller att en viss attack genomförts med hjälp av den.
För amerikanska baser i Mellanöstern handlar skyddet både om anläggningarna och om information som personalens vardag kan lämna efter sig. Även när en bas är känd kan uppgifter om närvaro och rörelser vara känsliga.
Vad USA har spärrat
Det som försvarsgrenarna beskriver är begränsningar av annonsidentifierare på utrustning och appar som organisationen administrerar. I de offentliggjorda breven framgår att arbetet har genomförts vid olika tidpunkter.
| Organisation | Bekräftad åtgärd |
|---|---|
| Armén | Spärr för annons-id i hanterad appmiljö och på tillhandahållen Windows-, Android- och Apple-utrustning. |
| Flygvapendepartementet | Bekräftar iOS-spärr. Införandet på Windows och Android genomfördes 23–27 juli 2026. |
| Marindepartementet | Bekräftar spärr för tjänsteutrustning och hanterade appar. Exakt införandedatum anges inte. |
| Specialoperationskommandot | Bekräftar spärr på hanterade mobiler och en nyligen införd Windows-spärr i ett svar från den 28 juli. |
Armén uppger dessutom till Reuters att annons-id på Windows varit spärrat sedan före 2021. På Android- och Apple-enheter har spärren varit standard sedan åtminstone februari 2026.
Den 4 september var därmed dagen då uppgifterna offentliggjordes, inte dagen då hela USA:s militär samtidigt slog av samma funktion.
Så kan platsdata avslöja soldater
En telefon behöver kunna bestämma sin plats för att exempelvis visa rätt väg eller lokalt väder. Apple beskriver hur positionen kan beräknas med hjälp av GPS, mobilnät, wifi och Bluetooth. Appar kan sedan få åtkomst till platsinformationen genom användarens behörigheter.
Vissa appar behöver bara platsen medan de används. Andra kan få tillåtelse att hämta den även i bakgrunden. Vilka tillstånd som har lämnats spelar därför roll också när användaren inte aktivt tittar på telefonen.
Det kommersiella säkerhetsproblemet uppstår när uppgifter förs vidare och kopplas samman. Annons- och analysfunktioner kan ingå i appar, och data kan passera flera företag innan den hamnar i en produkt som säljs till en kund.
Att en app får använda platsen betyder dock inte automatiskt att informationen säljs. Telefonens platsbestämning, appens åtkomst och vidareförsäljningen är olika led som behöver hållas isär.
Annons-id gör observationerna lättare att koppla ihop
En annonsidentifierare är en kod som används för att känna igen en enhet eller användarprofil i annonssammanhang. På mobiler används ofta samlingsbegreppet MAID, mobile advertising ID. Apples identifierare heter IDFA.
Koden innehåller inte i sig en geografisk position. Dess betydelse är att uppgifter från olika tillfällen kan knytas till samma identifierare. Om plats och tid följer med kan enskilda observationer bli en längre platshistorik.
Windows har också annonsidentifierare. Microsoft beskriver dem som identifierare per användare på enheten, som appar och annonsnätverk kan använda. Funktionen har ett liknande syfte som mobilernas annons-id, men är inte samma tekniska system.
Datamäklaren kan finnas flera led från appen
Den amerikanska konsumentmyndigheten FTC:s ärende mot Gravy Analytics och dotterbolaget Venntel visar hur omfattande leverantörskedjan kan vara.
Enligt FTC:s anklagelser köpte företagen platsuppgifter från andra leverantörer, som i sin tur kunde få dem från appar, annonsmarknaden eller ytterligare företag. Produkterna omfattade bland annat tidsstämplade koordinater kopplade till annonsidentifierare eller andra beständiga identifierare.
Användaren behöver alltså aldrig ha installerat en app från datamäklaren eller haft direktkontakt med företaget som till slut säljer uppgifterna.
FTC fastställde i januari 2025 ett beslut som begränsar Gravy Analytics och Venntels hantering och försäljning av känslig platsdata. Beslutet innehåller vissa undantag för nationell säkerhet och brottsbekämpning och är inte ett generellt förbud mot hela branschen.
Fallet beskriver hur marknaden fungerar. Det belägger inte att dessa företag levererat den data som nämns i Centcoms hotrapporter.
Historiska uppgifter kan också vara känsliga
Kommersiell platsdata är inte automatiskt en direktsänd karta. FTC:s underlag beskriver även historiska uppgifter och återkommande leveranser. Hur användbar en uppgift är beror bland annat på när den samlades in, när den blev tillgänglig och hur tillförlitlig den är.
NSA:s vägledning om platsdata, uppdaterad i april 2026, pekar på att uppgifterna kan avslöja rörelser, rutiner, ansamlingar av användare och samband mellan personer och platser. Äldre observationer kan därför fortfarande ha ett underrättelsevärde.
Namnlösa uppgifter behöver inte vara anonyma
Att ett namn saknas i en datamängd säger inte hur svårt det är att identifiera personen bakom uppgifterna.
Rapporten Data Brokers and Security från Nato-ackrediterade StratCom COE beskriver hur kombinationer av uppgifter kan röja identiteter och skapa risker för militär personal, anläggningar och verksamhet. Det som ser mindre känsligt ut var för sig kan säga betydligt mer när det sammanställs.
Riskerna omfattar också kartläggning och påverkan. Information om en person kan användas för att göra kontaktförsök mer trovärdiga eller rikta manipulation mot någon med tillgång till skyddsvärd verksamhet.
För en militär organisation räcker det därför inte att fråga om namnet finns med i filen. Även sambanden mellan människor, platser och aktiviteter kan vara det som behöver skyddas.
Privata telefoner kan vara en kvarvarande lucka
En tjänstetelefon kan ha inställningar som arbetsgivaren bestämmer och användaren inte får ändra. En privat telefon kan ha andra appar och andra tillstånd.
Wyden och Harrigan lyfter privata enheter som personal och entreprenörer tar med sig som en möjlig förklaring till att information fortsätter att finnas till försäljning. Deras begäran om granskning ska bland annat klarlägga var uppgifterna kommer ifrån.
De pekar också på möjligheten att spärrar införts sent eller ofullständigt, och att uppgifter kan kopplas ihop på andra sätt än genom annons-id. Detta är möjliga förklaringar som behöver undersökas, inte fastställda resultat.
I sitt äldre svar till kongressen uppgav Centcom att privata telefoner inte generellt var förbjudna inom ansvarsområdet, men att restriktioner gällde för geografiska funktioner. Svaret ger ingen fullständig bild av vilka regler som gäller för varje förband i september.
Avstängd reklamspårning stoppar inte all positionering
Mobilnätets information om en ansluten telefon är en annan exponeringsväg än apparnas annonsdata. NSA framhåller att avstängda platstjänster begränsar apparnas tillgång till platsen men inte stoppar all nätbaserad positionering.
Bilder kan samtidigt röja en plats genom metadata eller sådant som syns i själva bilden. Smartklockor och annan trådlös utrustning kan också bidra till exponering. Dessa risker försvinner inte för att telefonens annons-id spärras.
Microsoft gör en motsvarande avgränsning för Windows: inställningen för annons-id omfattar inte alla andra annonsmetoder, exempelvis cookies på webbplatser. Ett avstängt reglage är därmed inget besked om att all insamling har upphört.
Vad betyder det för svenska och andra Nato-soldater?
Försvarsmakten har sedan tidigare offentligt säkerhetsmaterial som uppmanar anställda att vara återhållsamma med appar och kontrollera vilka behörigheter de får. Där ingår frågan om uppgifter kan delas med utomstående. Hemliga uppgifter ska inte diskuteras på vanliga mobiltelefoner.
Råden visar att svenska försvarsanställdas mobiler länge har betraktats som en säkerhetsfråga. De ska däremot inte förväxlas med ett nytt svenskt beslut om annonsidentifierare eller en fullständig beskrivning av dagens tekniska skydd.
StratCom COE publicerade sin rapport om datamäklare redan 2021. Forskarna undersökte kommersiella datatjänster och köpte själva konsumentanalys för ett experiment. Rapporten behandlar uttryckligen risker för militära organisationer som Nato och dess allierade. Centrumet är Nato-ackrediterat men står utanför Natos kommandostruktur; rapporten är ingen gemensam order till medlemsländerna.
Hurbra:s bedömning är att samma tekniska risktyp är relevant för svenska förband som använder kommersiella telefoner och appar. Uppgifter från en enda person kan säga något om verksamhet som fler deltar i. Skyddet behöver därför hantera både individens utrustning och den gemensamma miljön.
Det finns däremot inget belägg i de aktuella amerikanska uppgifterna för att svenska soldater har drabbats. Något nytt motsvarande svenskt spärrbeslut har inte heller kunnat bekräftas.
Inställningarna som vanliga mobilanvändare kan kontrollera
För den som vill begränsa appspårning är annonsidentifierare och platsbehörigheter två separata kontroller.
| Kontroll | Vad den påverkar |
|---|---|
| Spårning på iPhone | Styr om appar får spåra aktivitet mellan andra företags appar och webbplatser eller dela uppgifter med datamäklare. |
| Annons-id på Android | Kan återställas till ett nytt id eller raderas utan att ett nytt tilldelas. |
| Apparnas platsbehörigheter | Styr vilka appar som får använda platsinformation och när de får göra det. |
På iPhone finns spårningsinställningarna under Inställningar → Integritet och säkerhet → Spårning. Där går det att ta tillbaka tillstånd för enskilda appar och stänga av att appar får begära spårning. Se även över appar som tidigare fått tillåtelse.
Apple uppger att nekat spårningstillstånd blockerar appens åtkomst till IDFA. Appen får enligt Apples regler inte heller ersätta den med annan identifierande information för samma spårningsändamål.
På Android finns kontrollen för annons-id i sekretess- eller annonsinställningarna, med menyvägar som kan variera. Google skiljer mellan att återställa identifieraren, vilket ger en ny kod, och att radera den, vilket tar bort den utan att skapa en ersättare.
Google påpekar att appar ändå kan använda andra uppgifter och identifierare. Även annonser utan personanpassning kan exempelvis bygga på en ungefärlig plats som härleds från IP-adressen.
Platsbehörigheterna behöver kontrolleras separat. En app som behöver positionen när den används behöver inte nödvändigtvis ha tillgång till den hela tiden i bakgrunden.
För militär eller annan särskilt känslig verksamhet ersätter dessa inställningar inte organisationens regler. NSA framhåller att trådlös utrustning, även privata enheter, kan behöva lämnas utanför verksamheten när positionen måste skyddas.
Wyden och Harrigan har begärt besked från generalinspektören senast den 2 oktober om vilka åtgärder myndigheten avser att vidta. Den avgörande utredningsfrågan är var den fortsatt tillgängliga platsdatan kommer ifrån och vilka skydd som faktiskt hindrar att den säljs vidare.