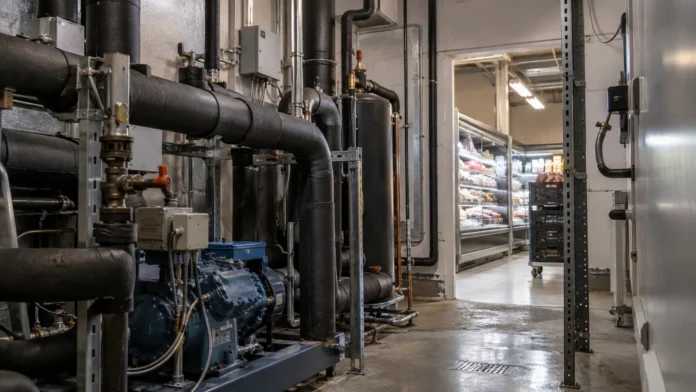
Tusentals svenska styrsystem är synliga på internet, och vissa kan nås utan inloggning. En ny kartläggning från SVT har identifierat 3 809 publika IP-adresser kopplade till industriella styrsystem och tillhörande tjänster. Över 2 000 saknade observerbara skydd genom kryptering eller begränsad nätverksåtkomst. Det handlar om teknik som styr allt från ventilation och värme till kylsystem i livsmedelsbutiker och laboratorier.
Undersökningen visar hur utrustning som påverkar den fysiska vardagen kan bli åtkomlig utifrån. Nationellt cybersäkerhetscenter, NCSC, känner igen problembilden och genomför nu en fördjupad analys av särskilt känsliga system.
Över 2 000 adresser saknade synliga skydd
SVT:s granskning bygger på uppgifter från söktjänsten Censys, som kartlägger utrustning och tjänster som är synliga från internet. Materialet omfattar perioden maj–september 2026.
Totalt identifierades 3 809 unika IP-adresser med industriella styrsystem eller tillhörande tjänster. På över 2 000 av dessa saknades identifierbara skyddslager i form av nätverksbegränsningar eller kryptering. I vissa fall fanns även tjänster som enligt de öppna uppgifterna kunde nås utan användarnamn och lösenord.
Det innebär däremot inte att 3 809 svenska anläggningar kan kapas eller fjärrstyras. En IP-adress behöver inte motsvara en egen anläggning, och alla säkerhetsåtgärder går inte att bedöma utifrån. Kartläggningen visar heller inte att systemen har utsatts för intrång.
Det allvarliga är kombinationen av omfattningen och vilka funktioner som finns bakom anslutningarna. Det rör sig inte enbart om vanliga datorer eller webbplatser, utan om teknik som kan påverka fysiska processer.
Från butikskylar till laboratorier och vindkraft
Industriella styrsystem används långt utanför fabriker och stora industrianläggningar. De kan exempelvis reglera temperatur, luftflöden och automatiska arbetsprocesser.
SVT:s kartläggning omfattar flera typer av verksamheter där en störning kan få praktiska konsekvenser.
| Miljö | Vad en störning kan påverka |
|---|---|
| Livsmedelsbutiker | Kylning av matvaror, med risk för förstörda produkter |
| Laboratorier | Temperaturkänslig utrustning och verksamhetens processer |
| Fastigheter | Värme, ventilation och inomhusmiljö |
| Vindkraftverk | Teknisk utrustning, bland annat avfrostning |
| Lantbruk | Automatiserade funktioner som produktionen är beroende av |
Bland miljöerna finns även laboratorier med särskilt känslig verksamhet, däribland IVF-laboratorier.
Konsekvenserna beror på vilket system som påverkas. Ett avbrott i ventilationen på ett kontor kan innebära försämrad arbetsmiljö, medan problem med temperaturreglering i ett laboratorium i vissa fall kan få betydligt större följder.
Kartläggningen innehåller också ventilationssystem kopplade till byggnader som används som vallokaler. Det är viktigt att skilja detta från själva valadministrationen eller rösträkningen. SVT:s uppgifter visar inte att några röstningssystem har påverkats.
Fastighet i Skövde kunde påverkas utan lösenord
Ett konkret exempel i undersökningen gäller en fastighet i Skövde där Region Västra Götaland har kontorslokaler.
Enligt SVT visade de tillgängliga uppgifterna att byggnadens värme och ventilation gick att påverka utan att ange lösenord.
När redaktionen kontaktade fastighetsägaren stängdes den aktuella exponeringen omedelbart.
Fastighetsägaren förklarade att ett äldre tekniskt system hade integrerats med ett nyare. Eftersom det nya systemet hade funktioner för att upptäcka avvikelser ansåg ägaren inte att någon säkerhetsrisk hade förelegat.
Det är fastighetsägarens egen bedömning. Förekomsten av larm och övervakning innebär inte automatiskt att obehörig åtkomst är förhindrad.
Exemplet visar också en av de svårare delarna av problemet: äldre styrutrustning kan fortsätta användas när byggnader moderniseras, samtidigt som nya anslutningar skapar säkerhetsfrågor som inte fanns när tekniken ursprungligen installerades.
Därför är styrsystem särskilt känsliga
Skillnaden mellan ett vanligt IT-system och industriell styrteknik är framför allt vad systemen faktiskt gör.
Om ett administrativt datasystem slutar fungera kan följden bli att personal inte kommer åt dokument eller att en digital tjänst ligger nere. Om ett styrsystem påverkas kan resultatet i stället bli att en fysisk process förändras.
Det behöver inte handla om dramatiska sabotage. Även mindre förändringar i temperatur, ventilation eller en automatiserad driftprocess kan skapa problem om de pågår tillräckligt länge eller sker i en känslig miljö.
En annan svårighet är teknikens ålder.
Enligt Nationellt cybersäkerhetscenter kan operativ teknik, ofta kallad OT, ha en livslängd på 15–30 år. Vanliga IT-system byts däremot ofta ut efter bara några år.
Många styrsystem utvecklades dessutom för miljöer där utrustningen inte var direkt ansluten till internet. När de senare kopplas upp kan gamla tekniska förutsättningar bli ett säkerhetsproblem.
Att uppdatera systemen är inte alltid enkelt. En förändring som fungerar bra i en kontorsdator kan orsaka driftstörningar om den genomförs utan tillräckliga tester i en industriell anläggning.
Ett intrång kan få fysiska följder
Riskerna är inte enbart teoretiska.
I Norge utsattes ett dammsystem i Bremanger för ett cyberangrepp i april 2025. En ventil öppnades och vattenflödet ökade med omkring 500 liter per sekund under flera timmar. Norsk säkerhetstjänst bedömde senare att proryska aktörer låg bakom angreppet.
Det betyder inte att de svenska systemen i SVT:s granskning har drabbats av liknande attacker. Händelsen visar däremot varför myndigheter betraktar säkerheten i industriella styrsystem som en fråga som kan sträcka sig långt utanför den digitala världen.
Problemet är dessutom internationellt. En tidigare kartläggning identifierade tusentals exponerade system vid europeiska sol- och vindkraftsanläggningar.
Nationellt cybersäkerhetscenter gör egen analys
Nationellt cybersäkerhetscenter vid Försvarets radioanstalt, FRA, uppger att myndighetens egna undersökningar visar liknande säkerhetsproblem.
John Billow, chef för NCSC, säger till SVT att myndigheten arbetar med en fördjupad analys för att bedöma vilka exponerade system som är särskilt angelägna att hantera.
NCSC kontaktar redan verksamheter inom kritisk infrastruktur när myndigheten upptäcker känsliga exponeringar.
Det innebär att arbetet inte enbart handlar om att utfärda generella varningar. Myndigheten försöker också nå de verksamheter där konsekvenserna av en möjlig incident kan bli särskilt allvarliga.
En viktig del av säkerhetsarbetet är enligt NCSC att inte förlita sig på enbart användarnamn och lösenord. Styrsystem behöver skyddas med flera säkerhetsåtgärder som tillsammans begränsar möjligheterna till obehörig åtkomst.
Vem ansvarar om ett styrsystem är osäkert?
Ansvaret kan vara komplicerat när en verksamhet använder teknik som ägs, installerats eller underhålls av flera olika aktörer.
En butik kan exempelvis ha kylutrustning från en leverantör, en separat tjänst för driftövervakning och en extern tekniker som sköter service. I en större fastighet kan motsvarande uppdelning finnas mellan fastighetsägare, hyresgäster och driftentreprenörer.
Den praktiska ansvarsfördelningen måste därför vara tydlig. Verksamheten behöver känna till vilken utrustning som finns, vem som hanterar anslutningarna och vilka säkerhetskrav som gäller för leverantörerna.
En extern driftleverantör gör inte att organisationens eget ansvar för riskhanteringen försvinner.
Ny cybersäkerhetslag skärper kraven
Den 15 januari 2026 trädde Sveriges nya cybersäkerhetslag i kraft. Lagen genomför EU:s NIS2-direktiv och omfattar verksamhetsutövare inom 18 sektorer.
Bland dessa finns energi, sjukvård, vattenförsörjning, offentlig förvaltning och delar av livsmedelssektorn.
För verksamheter som omfattas ställs bland annat krav på systematiskt säkerhetsarbete, riskhantering och rapportering av betydande incidenter. Ledningen har också ett tydligt ansvar för organisationens cybersäkerhet.
Men alla fastighetsägare, butiker och lantbruk omfattas inte automatiskt av lagen. Det avgörs av verksamhetens förutsättningar och vilka regler som är tillämpliga.
En internetexponerad anslutning innebär inte heller i sig att en rapporteringspliktig incident har inträffat. Säkerhetsbrister och faktiskt inträffade cyberangrepp är två olika saker.
Så kan verksamheterna minska riskerna
Nationellt cybersäkerhetscenter rekommenderar att verksamheter först skaffar sig en fullständig bild av sin tekniska utrustning och vilka anslutningar som finns till omvärlden.
Det kan låta självklart, men äldre utrustning och anslutningar som installerats av externa leverantörer kan annars bli kvar utan att någon har ett tydligt ansvar för säkerhetskontrollen.
Bland de viktigaste åtgärderna finns att:
- Kartlägga anslutningarna. Verksamheten behöver veta vilka styrsystem som finns och vilka som är åtkomliga utifrån.
- Begränsa internetåtkomsten. Utrustning som inte behöver vara direkt tillgänglig från internet bör inte vara det.
- Säkra fjärråtkomsten. Behörigheter ska begränsas och åtkomsten skyddas med stark autentisering.
- Kontrollera leverantörerna. Externa serviceanslutningar och avtal behöver omfattas av säkerhetsarbetet.
- Övervaka och förbereda incidenthantering. Avvikelser ska kunna upptäckas och verksamheten behöver veta hur driften kan säkras vid problem.
NCSC har publicerat fördjupade rekommendationer för skydd av operativ teknik som riktar sig till organisationer med sådana system.
Åtgärderna måste samtidigt planeras utifrån verksamheten. Att ändra anslutningar eller uppdatera utrustning utan att ta hänsyn till driften kan i sig skapa störningar.
Säkerhetsbristerna kan finnas mitt i vardagen
SVT:s kartläggning visar inte att tusentals svenska anläggningar redan har blivit angripna. Den visar däremot att styrsystem och tillhörande tjänster i stor omfattning har varit synliga på internet, ibland utan grundläggande åtkomstskydd.
Det är en viktig skillnad, men ingen anledning att avfärda resultaten.
Den teknik som reglerar temperaturen i en butik, ventilationen på ett kontor eller kylningen i ett laboratorium är kanske inte något de flesta tänker på som en del av Sveriges cybersäkerhet.
Ändå är det just sådana system som gör digitala säkerhetsbrister till en fysisk fråga. När fler vardagsfunktioner blir uppkopplade behöver också säkerhetsarbetet följa med – särskilt där tekniken är gammal, ansvaret uppdelat och konsekvenserna av ett driftstopp kan bli stora.